Trang chủ / Blog / Checklist bảo mật website doanh nghiệp tại Dĩ An
Checklist bảo mật website doanh nghiệp tại Dĩ An
Nhiều chủ doanh nghiệp tại Dĩ An vẫn nghĩ rằng website của mình quá nhỏ để hacker nhòm ngó. Thực tế hoàn toàn ngược lại: các cuộc tấn công tự động quét hàng loạt website WordPress mỗi ngày mà không phân biệt lớn nhỏ, và website doanh nghiệp vừa và nhỏ thường là miếng mồi dễ nhất vì ít được chăm sóc bảo mật. Hiểu đúng về bảo mật website doanh nghiệp Dĩ An chính là bước đầu tiên để bảo vệ tài sản số của công ty bạn.
Một website bị hack không chỉ gây gián đoạn kinh doanh mà còn làm mất uy tín thương hiệu, rò rỉ dữ liệu khách hàng và tụt hạng nghiêm trọng trên Google. Với kinh nghiệm thiết kế website Dĩ An và xử lý sự cố cho nhiều doanh nghiệp địa phương, WEB DĨ AN tổng hợp trong bài viết này một checklist bảo mật đầy đủ, dễ áp dụng, giúp bạn tự rà soát và củng cố website của mình ngay hôm nay.
Vì sao website doanh nghiệp là mục tiêu của hacker?
Hacker hiếm khi tấn công thủ công từng website riêng lẻ. Thay vào đó, chúng dùng bot tự động quét hàng triệu website để tìm lỗ hổng từ plugin, theme cũ hoặc mật khẩu yếu. Website doanh nghiệp tại Dĩ An đa phần chạy WordPress với plugin ít được cập nhật, lại do nhân viên kiêm nhiệm quản trị nên càng dễ lọt vào tầm ngắm của các đợt quét tự động này.
Mục đích của kẻ tấn công cũng rất thực tế: chèn link quảng cáo cờ bạc, cá độ để SEO bẩn; cài mã độc đào tiền ảo dùng tài nguyên hosting của bạn; hoặc đánh cắp thông tin khách hàng để lại qua form liên hệ. Có trường hợp website công ty bao bì ở Sóng Thần bị chèn hàng trăm link cá độ vào bài viết cũ mà chủ doanh nghiệp suốt 3 tháng không hề hay biết, đến khi khách hàng phản ánh mới tá hỏa.
Website bị hack gây thiệt hại gì cho doanh nghiệp?
Thiệt hại đầu tiên và dễ thấy nhất là mất uy tín: khách hàng truy cập thấy website hiển thị quảng cáo nhạy cảm hoặc bị trình duyệt cảnh báo nguy hiểm sẽ ngay lập tức mất niềm tin. Với doanh nghiệp đang đàm phán hợp đồng, chỉ một lần đối tác mở website thấy cảnh báo đỏ của Chrome là đủ để thương vụ đổ bể. Thiệt hại này khó đong đếm nhưng thường lớn hơn nhiều chi phí khắc phục kỹ thuật.
- Mất dữ liệu: bài viết, sản phẩm, thông tin khách hàng có thể bị xóa hoặc mã hóa đòi tiền chuộc.
- Tụt hạng Google: Google phạt nặng website chứa mã độc, có khi mất toàn bộ thứ hạng đã xây dựng nhiều năm.
- Rò rỉ thông tin khách hàng: dữ liệu form liên hệ, đơn hàng bị đánh cắp, doanh nghiệp có thể phải chịu trách nhiệm pháp lý.
- Tốn chi phí khắc phục: thuê xử lý sự cố, dựng lại website, chạy lại quảng cáo để lấy lại thứ hạng.
- Gián đoạn kinh doanh: website sập nhiều ngày đúng đợt cao điểm bán hàng hoặc đấu thầu.
Phòng bệnh luôn rẻ hơn chữa bệnh: chi phí duy trì bảo mật định kỳ mỗi năm chỉ bằng một phần nhỏ so với một lần xử lý website bị hack nặng.
Checklist bảo mật lớp ngoài: hosting, SSL và tường lửa
Lớp bảo mật ngoài cùng bắt đầu từ nơi website của bạn được lưu trữ. Hãy chọn nhà cung cấp hosting uy tín có hỗ trợ kỹ thuật tốt, máy chủ đặt tại Việt Nam hoặc Singapore để tốc độ ổn định, và quan trọng nhất là có chính sách sao lưu tự động. Hosting giá rẻ không rõ nguồn gốc thường nhồi nhét quá nhiều website trên một máy chủ, chỉ cần một site bị hack là cả cụm lây lan.
- Cài chứng chỉ SSL: đảm bảo website chạy HTTPS với biểu tượng ổ khóa, mã hóa dữ liệu truyền giữa người dùng và máy chủ.
- Bật tường lửa ứng dụng (WAF): chặn các truy vấn độc hại phổ biến trước khi chúng chạm tới website.
- Giới hạn truy cập trang quản trị: chỉ cho phép IP văn phòng truy cập /wp-admin nếu có thể.
- Tắt liệt kê thư mục: ngăn kẻ xấu xem cấu trúc file trên hosting.
- Dùng DNS có lọc độc hại: các dịch vụ như Cloudflare vừa tăng tốc vừa chặn tấn công DDoS cơ bản.
Nếu website của bạn vẫn đang chạy HTTP thay vì HTTPS, hãy ưu tiên xử lý ngay vì Google đã đánh dấu website không có SSL là không an toàn. Đây cũng là một trong những hạng mục đầu tiên WEB DĨ AN kiểm tra khi tiếp nhận bảo trì website cho khách hàng tại Dĩ An.
Checklist bảo mật WordPress và quản trị
Phần lớn website doanh nghiệp tại Dĩ An dùng WordPress, và cũng chính WordPress là mục tiêu quen thuộc của bot tấn công. Nguyên tắc vàng là luôn cập nhật WordPress core, theme và plugin lên phiên bản mới nhất, bởi mỗi bản cập nhật thường vá các lỗ hổng bảo mật đã được công bố. Đừng giữ những plugin đã lâu không cập nhật hoặc không còn dùng đến, hãy xóa hẳn khỏi hệ thống.
- Mật khẩu mạnh và riêng biệt: tài khoản admin dùng mật khẩu dài, không trùng với mật khẩu email hay mạng xã hội.
- Đổi tên đăng nhập admin mặc định: không dùng username admin vì bot luôn thử tài khoản này đầu tiên.
- Bật xác thực hai lớp (2FA): thêm một lớp bảo vệ cho trang đăng nhập quản trị.
- Phân quyền đúng vai trò: nhân viên content chỉ cần quyền biên tập viên, không cần quyền quản trị.
- Cài plugin bảo mật uy tín: các plugin như Wordfence giúp quét mã độc và chặn đăng nhập sai nhiều lần.
Song song với bảo mật, việc cập nhật thường xuyên còn giúp website nhẹ và chạy ổn định hơn. Nếu muốn đi xa hơn, bạn có thể tham khảo thêm bài Tối ưu Core Web Vitals cho website doanh nghiệp Dĩ An để vừa an toàn vừa đảm bảo tốc độ tải trang đạt chuẩn Google.
Checklist sao lưu và khôi phục dữ liệu
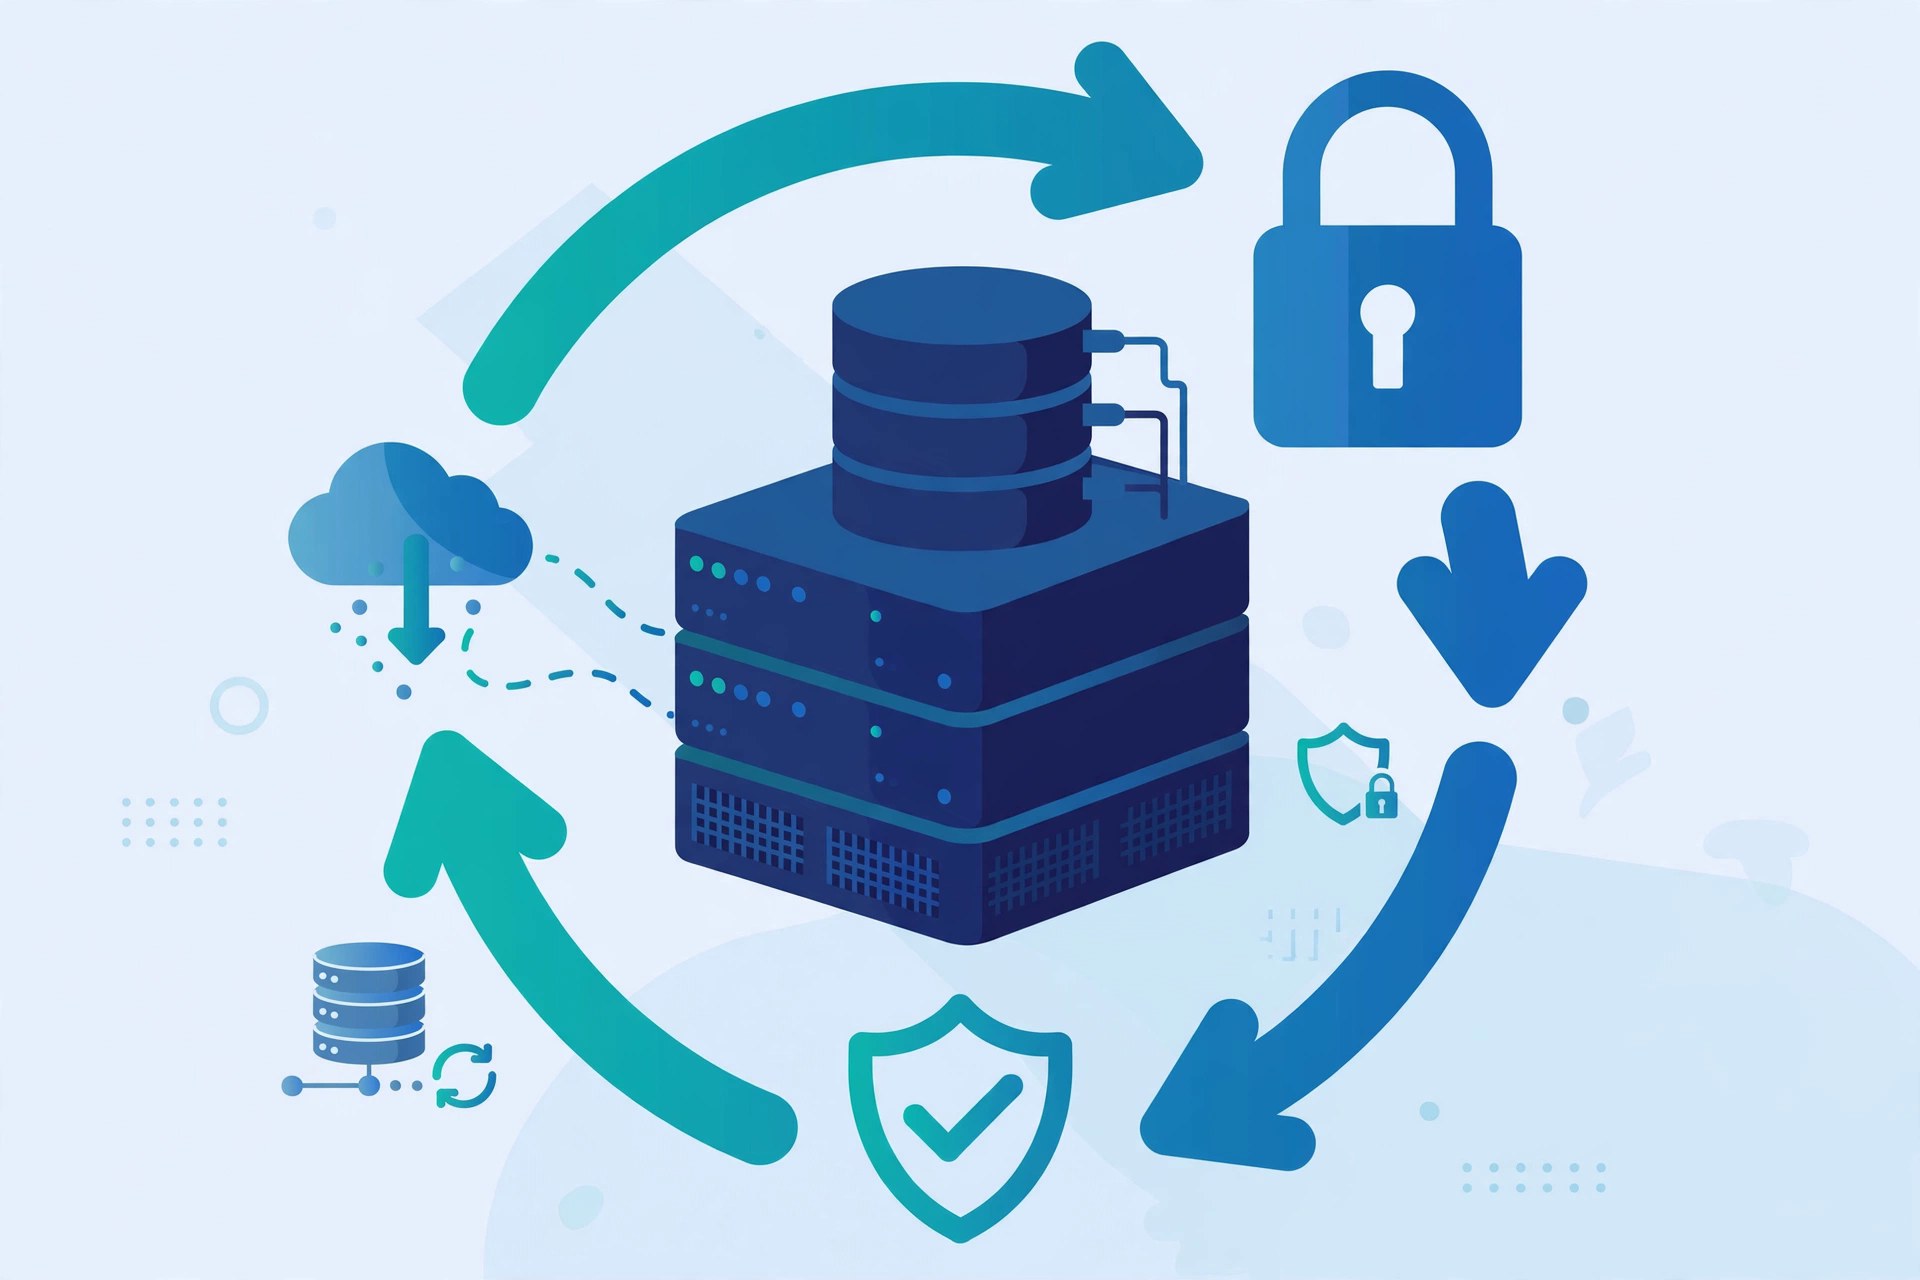
Sao lưu là phao cứu sinh cuối cùng khi mọi lớp bảo vệ đều bị vượt qua. Quy tắc 3-2-1 được nhiều chuyên gia khuyến nghị: giữ ít nhất 3 bản sao dữ liệu, lưu trên 2 phương tiện khác nhau, trong đó 1 bản ở ngoài máy chủ hosting. Với website doanh nghiệp, lịch sao lưu tự động hàng ngày hoặc hàng tuần tùy tần suất cập nhật nội dung là mức tối thiểu nên có.
- Kiểm tra hosting có backup tự động: xác nhận tần suất và thời gian lưu giữ bản sao lưu.
- Cài thêm plugin backup độc lập: đề phòng trường hợp tài khoản hosting gặp sự cố.
- Lưu một bản offsite: đồng bộ bản sao lưu lên Google Drive hoặc Dropbox.
- Thử khôi phục định kỳ: bản backup chưa từng test khôi phục thì chưa thể coi là an toàn.
Một xưởng gỗ tại Tân Đông Hiệp từng mất toàn bộ 200 bài viết vì tin rằng hosting có backup, đến khi sự cố xảy ra mới biết gói hosting giá rẻ không hề sao lưu. Bài học rút ra: đừng bao giờ mặc định cho rằng đã có backup, hãy tự kiểm tra và test khôi phục ít nhất mỗi quý một lần.
Dấu hiệu website đã bị hack và cách xử lý
Website bị hack không phải lúc nào cũng sập hẳn. Những dấu hiệu tinh vi hơn gồm: xuất hiện bài viết hoặc link lạ mà bạn không đăng, website chậm bất thường, bị Google cảnh báo trong kết quả tìm kiếm, nhận được email lạ từ máy chủ, hoặc thứ hạng từ khóa tụt dốc không rõ lý do. Nếu thấy một trong các dấu hiệu này, hãy hành động ngay thay vì chờ đợi.
- Cô lập website: tạm bật chế độ bảo trì để ngăn mã độc lây lan và bảo vệ khách truy cập.
- Đổi toàn bộ mật khẩu: hosting, quản trị website, email liên kết và tài khoản FTP.
- Quét và làm sạch mã độc: dùng plugin bảo mật quét toàn bộ file, xóa file lạ và khôi phục file gốc.
- Khôi phục từ bản backup sạch: chọn bản sao lưu từ thời điểm trước khi bị tấn công.
- Gửi yêu cầu xem xét lại tới Google: sau khi làm sạch, báo Google gỡ cảnh báo để khôi phục thứ hạng.
Sau sự cố, website thường mất một phần thứ hạng vì Google cần thời gian đánh giá lại độ tin cậy. Lúc này việc củng cố lại nền tảng SEO là rất cần thiết, bạn có thể tham khảo bài SEO tổng thể cho website doanh nghiệp Dĩ An để xây dựng lại thứ hạng một cách bài bản thay vì làm theo cảm tính.
Câu hỏi thường gặp
Website nhỏ có cần đầu tư bảo mật không?
Rất cần. Bot tấn công quét tự động không phân biệt website lớn hay nhỏ, mà nhắm vào lỗ hổng. Website nhỏ ít được chăm sóc lại càng dễ thành mục tiêu vì tâm lý chủ quan. Các biện pháp cơ bản như SSL, cập nhật định kỳ và mật khẩu mạnh tốn rất ít chi phí nhưng loại bỏ được phần lớn nguy cơ.
Bao lâu nên cập nhật WordPress và plugin một lần?
Nên kiểm tra cập nhật ít nhất mỗi tháng một lần, và cập nhật ngay khi có bản vá bảo mật khẩn cấp. Trước khi cập nhật, hãy sao lưu đầy đủ để có thể khôi phục nếu xảy ra xung đột. Nếu không có nhân sự phụ trách, bạn nên thuê gói bảo trì định kỳ để đơn vị chuyên môn thực hiện.
Dùng plugin bảo mật miễn phí có đủ không?
Với website doanh nghiệp quy mô vừa và nhỏ, plugin bảo mật miễn phí uy tín kết hợp với các biện pháp trong checklist này là đủ dùng. Điều quan trọng hơn là kỷ luật cập nhật, sao lưu và quản lý mật khẩu. Plugin chỉ là công cụ hỗ trợ, không thể thay thế quy trình vận hành đúng.
Sau khi bị hack, có nên làm lại website mới không?
Tùy mức độ. Nếu mã độc ăn sâu vào cơ sở dữ liệu và nhiều file hệ thống, làm lại website mới trên nền tảng sạch thường nhanh và an toàn hơn việc cố gắng làm sạch từng file. Đây cũng là cơ hội để nâng cấp giao diện và cấu trúc website cho hiện đại hơn.
Liên hệ WEB DĨ AN
Nếu bạn không chắc website của mình có đang an toàn hay không, hãy để WEB DĨ AN kiểm tra giúp bạn hoàn toàn miễn phí. Chúng tôi cung cấp dịch vụ rà soát bảo mật, xử lý website bị hack và gói bảo trì định kỳ cho doanh nghiệp tại Dĩ An. Gửi yêu cầu qua trang liên hệ hoặc nhắn Zalo 0925045760 để được tư vấn và báo giá minh bạch trong ngày.